

راز رمزنگاری SHA-256 در بازی انفجار: چرا ضریبها از قبل مهر و موم شدهاند و هیچکس نمیتواند آنها را دستکاری کند؟
شما وارد بازی انفجار میشوید و ضریب از ۱.۰۰ شروع به صعود میکند. شاید فکر کنید که مدیر سایت در لحظهای که شما شرط سنگین بستهاید، دکمه توقف را فشار میدهد. اما اگر سیستم واقعاً بر پایه رمزنگاری SHA-256 کار کند، این تصور یک توهمکامل است.
راز مهر و موم ریاضی: وقتی SHA-256 پیش از حرکت ضریب، سرنوشت بازی را قفل میکند
در معتبرترین پلتفرمهای بازی انفجار، ضریب هر راند نه در لحظه، بلکه پیش از آنکه حتی شما وارد صفحه شوید، توسط یک تابع هش رمزنگاریشده تولید شده است. این همان نقطهای است که ریاضیات و روانشناسی به هم برخورد میکنند.
از بذر سرور تا رشته هش؛ سفر یک عدد تصادفی
قبل از هر چیز، سرور یک بذر مخفی (Server Seed) تولید میکند. این بذر یک رشته طولانی از کاراکترهای تصادفی است که هیچ انسانی آن را پیشبینی نمیکند. سپس سرور با استفاده از الگوریتم SHA-256، این بذر را به یک هش یکطرفه تبدیل میکند.
این هش دقیقاً مثل اثر انگشت دیجیتال است. اگر حتی یک کاراکتر از بذر تغییر کند، خروجی هش کاملاً متفاوت خواهد بود. همین ویژگی است که SHA-256 را به یکی از قدرتمندترین ابزارهای امنیت سایبری در جهان تبدیل کرده است.
چرا یک بیت تغییر، کل ضریب را دگرگون میکند
در سیستمهای مبتنی بر Provably Fair، خروجی هش به یک عدد صحیح بزرگ تبدیل میشود. از آن عدد با فرمول ریاضی خاص (معمولاً روش ۵۲ بیتی یا ۳۲ بیتی) ضریب نهایی استخراج میشود. اگر حتی یک بیت از ورودی تغییر کند، کل خروجی دگرگون میشود و ضریب از ۵.۰۰ به ۱.۲۳ یا حتی ۱.۰۰ سقوط میکند.
این یعنی هیچکس، نه مدیر سایت، نه برنامهنویس و نه هیچ هکر حرفهای، نمیتواند پس از تولید هش، آن را دستکاری کند و ضریب دلخواه خود را بسازد. ساختار ریاضی این کار را غیرممکن میسازد.
Provably Fair؛ سلاح دو لبهای که هم بازیکن را محافظت میکند، هم کازینو را
عبارت Provably Fair به معنای “منصفانه قابل اثبات” است. این سیستم نه فقط یک شعار تبلیغاتی، بلکه یک پروتکل ریاضی دقیق است که بر سه عنصر اصلی بنا شده: Server Seed، Client Seed و Nonce.
Server Seed، Client Seed و Nonce؛ سه ضلع مثلث اعتماد
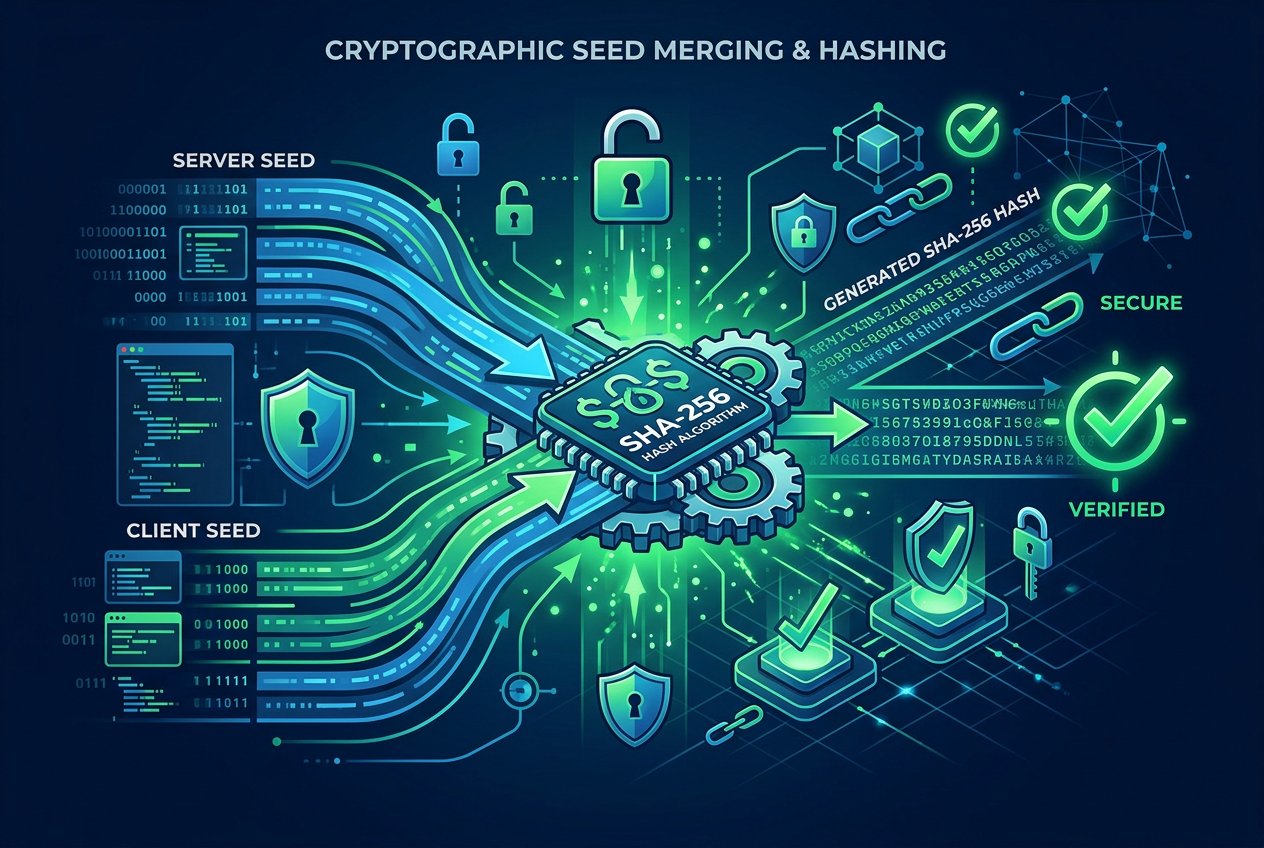
Server Seed همان بذر مخفی سرور است که قبل از بازی تولید میشود و هش آن به شما نمایش داده میشود. Client Seed رشتهای است که شما یا مرورگرتان به سیستم اضافه میکنید. Nonce هم شماره راند است که هر بار یک واحد افزایش مییابد.
ترکیب این سه ورودی با فرمت دقیق (مثلاً “server:client:nonce”) وارد تابع SHA-256 میشود و خروجی یک هش یکتا و غیرقابل پیشبینی تولید میکند. این فرآیند قبل از شروع راند انجام میشود و نتیجه آن تا پایان بازی مهر و موم شده است.
بررسی گامبهگام تبدیل هش به عدد ضریب
پس از تولید هش، سیستم معمولاً ۵۲ بیت اول خروجی را به عدد صحیح تبدیل میکند. اگر این عدد بر ۳۳ بخشپذیر باشد، بازی در ۱.۰۰ متوقف میشود. در غیر این صورت، فرمول زیر اعمال میشود:
| مرحله | توضیح فنی |
|---|---|
| ۱. تولید ورودی | ترکیب Server Seed + Client Seed + Nonce |
| ۲. اعمال SHA-256 | تولید رشته هش ۲۵۶ بیتی |
| ۳. استخراج بیتها | گرفتن ۵۲ بیت اول خروجی |
| ۴. تبدیل به عدد | تبدیل باینری به عدد صحیح |
| ۵. محاسبه ضریب | اعمال فرمول Bustabit یا Stake |
| ۶. مهر و موم | ذخیره نتیجه پیش از شروع شرطبندی |
این جدول نشان میدهد که هیچ مرحلهای پس از شروع راند قابل تغییر نیست. ضریب از قبل در یک صندوق دیجیتال قفل شده است.
ریاضی بیرحم پشت ضریبهای سبز و قرمز؛ از فرمول Bustabit تا حاشیه سود کازینو
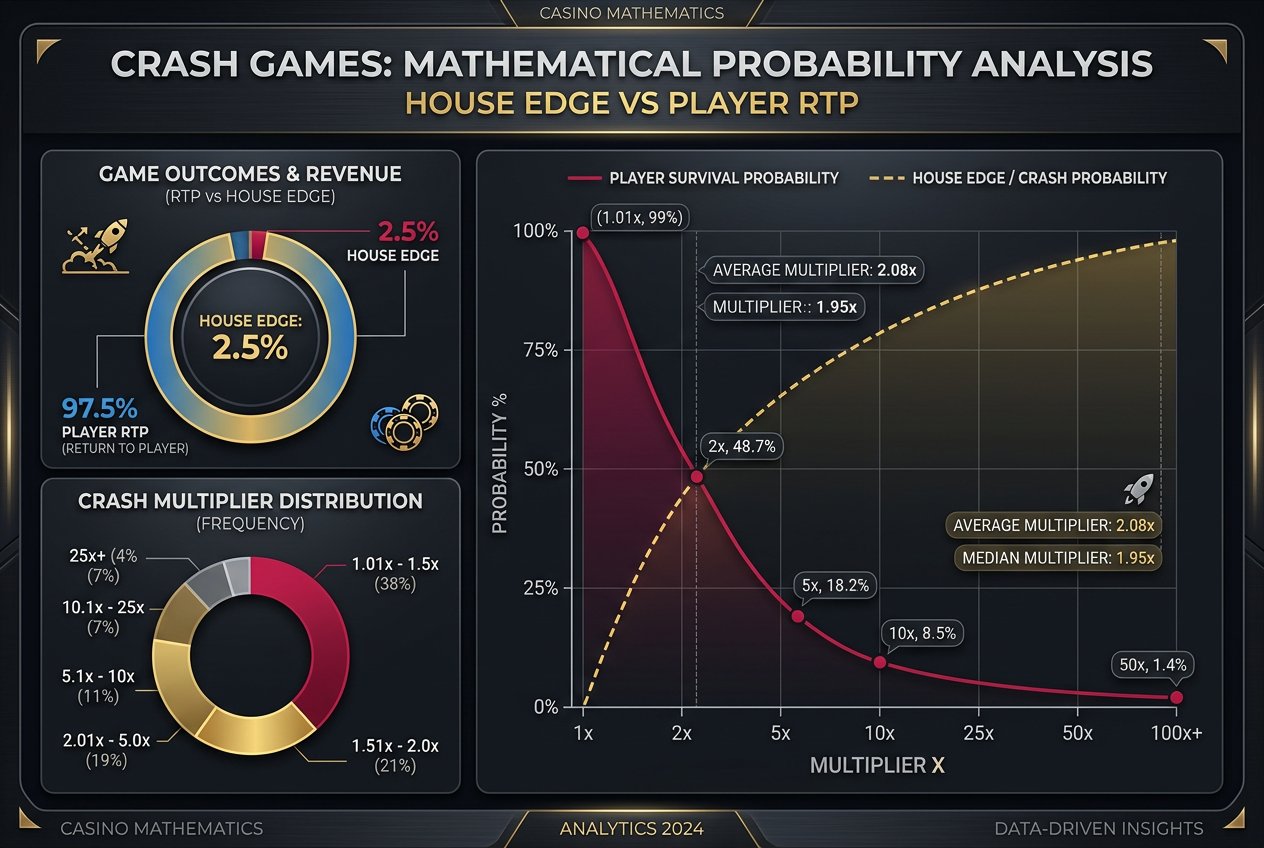
بازی انفجار فقط یک نمودار صعودی نیست؛ یک مدل ریاضی دقیق با حاشیه سود داخلی (House Edge) است. در اکثر پلتفرمهای معتبر، درصد بازگشت به بازیکن (RTP) بین ۹۷ تا ۹۹ درصد است. این یعنی کازینو در بلندمدت ۱ تا ۳ درصد سود میکند و نیازی به دستکاری ضریبها ندارد.
فرمول محاسبه ضریب و چرا ۱٪ انفجار در ۱.۰۰× وجود دارد
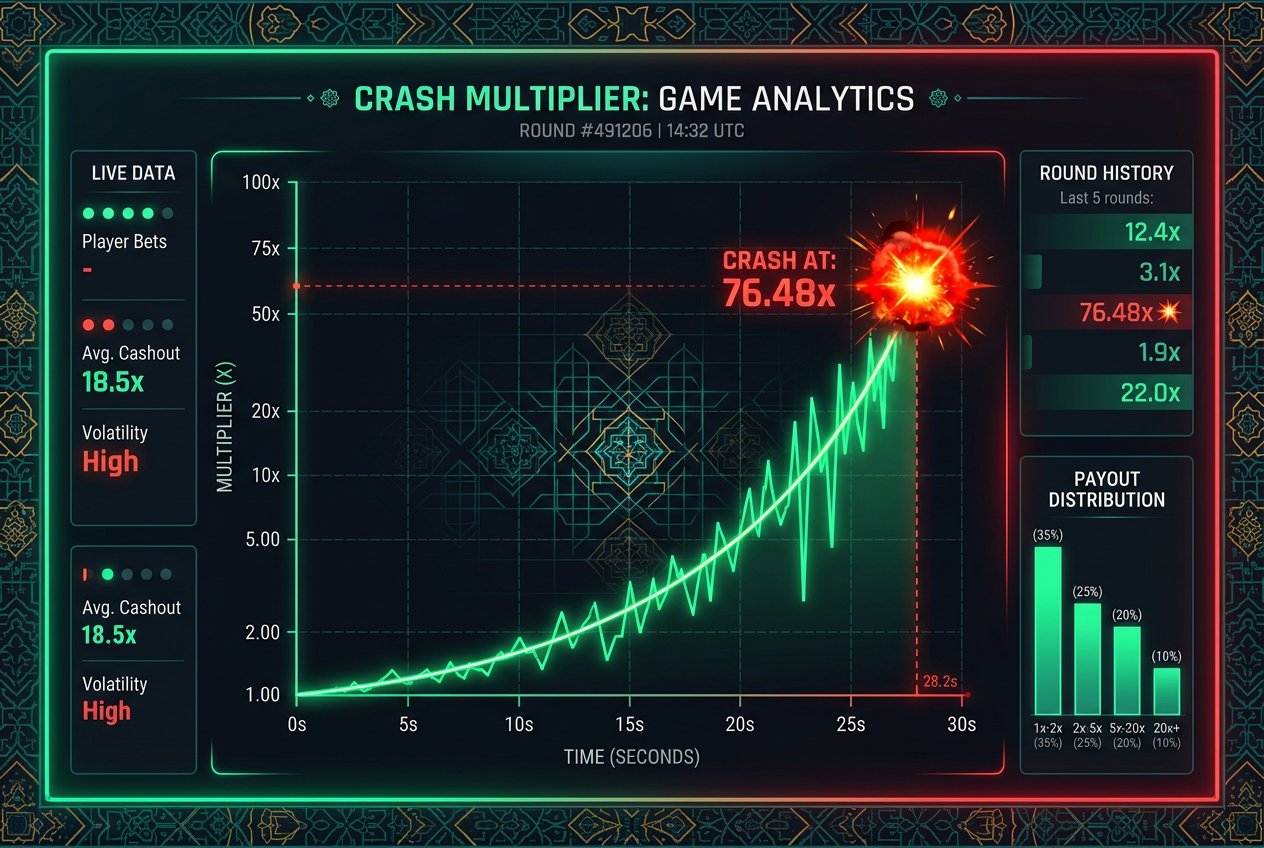
در روش Bustabit که ریشه بسیاری از بازیهای انفجار امروزی است، اگر ۵ کاراکتر اول هش شرایط خاصی داشته باشد، ضریب دقیقاً ۱.۰۰ محاسبه میشود. این احتمال آماری حدود ۱ درصد است. به همین دلیل است که گاهی چند راند پیاپی روی ضریب قرمز متوقف میشوند.
واریانس آماری؛ وقتی مغز شما فریاد میزند تقلب است، ولی علم چیز دیگری میگوید
فرض کنید سکهای را ۱۰ بار به هوا بیندازید. احتمال اینکه ۵ بار خط بیاید وجود دارد. همین اصل در بازی انفجار هم صادق است. توالی ضرایب پایین (قرمز) یک پدیده کاملاً طبیعی در توزیع تصادفی است و نیازی به فرض تقلب ندارد.
سایتهای بزرگ با گردش مالی روزانه دهها میلیارد تومان، اعتبار خود را با دستکاری چند میلیون تومان شرط شما به خطر نمیاندازند. آنها از طریق حاشیه سود ریاضی در بلندمدت سود میکنند، نه با فریب لحظهای.
آیا میتوان ضریب بعدی را پیشبینی کرد؟ شکستن SHA-256 در عمل غیرممکن است
بسیاری از کانالهای تلگرامی و رباتهای ادعایی وعده پیشبینی ضریب بعدی را میدهند. حقیقت ساده است: اگر کسی بتواند SHA-256 را در چند ثانیه بشکند و ضریب بازی انفجار را پیشبینی کند، میتواند سیستم بانکی جهان و شبکه بیتکوین را هم هک کند.
چرا رباتها و فایلهای اکسل فقط وعده پوچ هستند
رباتها تنها میتوانند تاریخچه ضرایب قبلی را تحلیل کنند و الگوهای آماری فرضی بسازند. اما چون هر راند با یک Nonce جدید و ترکیب تصادفی جدید تولید میشود، هیچ الگوی گذشتهای نمیتواند آینده را پیشبینی کند. این دقیقاً مانند تلاش برای پیشبینی شماره برنده لاتاری با نگاه کردن به شمارههای هفته قبل است.
ابزارهای تأیید هش بعد از راند؛ تنها راه واقعبینانه برای بازیکن حرفهای
آنچه واقعاً ارزش دارد، ابزار تأیید هش پس از پایان راند است. شما میتوانید Server Seed منتشرشده را با Client Seed خود و Nonce راند ترکیب کنید، آن را در یک ابزار آنلاین SHA-256 وارد کنید و خروجی را با ضریب نمایشدادهشده در بازی مقایسه کنید. اگر همخوانی داشته باشد، بازی منصفانه بوده است.
تفاوت سایت معتبر با کلاهبردار؛ چطور با بررسی کد، سایت تقلبی را در ۳۰ ثانیه شناسایی کنید
سایتهای معتبر همیشه Server Seed و Client Seed را نمایش میدهند و امکان تأیید هش را فراهم میکنند. سایتهای کلاهبردار معمولاً این اطلاعات را پنهان میکنند یا از سیستمهای ناشناخته بدون رمزنگاری قابل اثبات استفاده میکنند.
سایتهایی که Server Seed را پنهان میکنند
اگر سایتی ادعا میکند بازی انفجار آن “کاملاً تصادفی” است اما هیچ کد هشی برای تأیید ارائه نمیدهد، شما با یک جعبه سیاه روبرو هستید. در این حالت، مدیر سایت میتواند هر ضریبی را که میخواهد نمایش دهد و شما هیچ راهی برای اثبات یا رد آن ندارید.
| ویژگی | سایت معتبر (Provably Fair) | سایت کلاهبردار |
|---|---|---|
| نمایش Server Seed | بله، قبل و بعد از راند | خیر یا نامشخص |
| امکان تأیید هش | بله، با ابزار آنلاین | خیر |
| الگوریتم مشخص | SHA-256 یا MD5 با مستندات | “سیستم اختصاصی” مبهم |
| تاریخچه قابل بررسی | بله | محدود یا حذفشده |
| حاشیه سود شفاف | اعلامشده (۱-۳٪) | نامشخص |
مدیریت سرمایه در میدان نبرد ریاضیاتی؛ استراتژیهایی که واقعاً کار میکنند
حتی اگر شما الگوریتم را کاملاً بفهمید و سایت معتبری انتخاب کنید، بدون مدیریت سرمایه حرفهای، در بلندمدت بازنده خواهید بود. بازی انفجار یک نبرد ریاضیاتی است، نه فقط یک بازی شانس.
فیبوناچی و مارتینگل در بازی انفجار؛ محدودیتهای ریاضی آنها
استراتژی مارتینگل (دو برابر کردن شرط پس از باخت) در تئوری جذاب است، اما در عمل با محدودیتهای سختی مواجه است: محدودیت سقف شرط سایت و محدودیت سرمایه شما. اگر ۷ بار پیاپی ببازید، شرط شما باید ۱۲۸ برابر مبلغ اولیه باشد. این دقیقاً همان جایی است که ریاضیات به شما ضربه میزند.
فیبوناچی رویکرد ملایمتری دارد و افزایش شرط را با دنباله عددی کنترل میکند. اما حتی این روش هم نمیتواند حاشیه سود کازینو را از بین ببرد؛ فقط سرعت باخت شما را کند میکند.
جمعبندی نهایی؛ ریاضیات را بفهمید، روان خود را کنترل کنید
بازی انفجار یک سیستم رمزنگاریشده دقیق بر پایه SHA-256 است که ضریب هر راند را پیش از شروع بازی مهر و موم میکند. هیچ رباتی نمیتواند آن را پیشبینی کند، هیچ مدیری نمیتواند آن را دستکاری کند (در سیستم معتبر) و هیچ استراتژیای نمیتواند حاشیه سود ریاضی را حذف کند.
آنچه شما را از یک بازنده به یک بازیکن حرفهای تبدیل میکند، نه پیشبینی ضریب، بلکه انتخاب سایت معتبر، تأیید هش پس از راند، مدیریت سرمایه دقیق و کنترل احساسات در لحظه برداشت است.
اگر میخواهید بازی انفجار را نه به عنوان یک لاتاری شانسی، بلکه به عنوان یک میدان تحلیل ریاضی و روانشناختی تجربه کنید، اولین قدم شما انتخاب پلتفرمی است که شفافیت رمزنگاری را جدی میگیرد.
سوالات متداول
آیا الگوریتم SHA-256 بازی انفجار قابل هک است؟
خیر. SHA-256 یک تابع هش یکطرفه است. شکستن آن با سختافزار فعلی عملاً غیرممکن است و اگر کسی چنین توانایی داشت، سیستم بانکی جهان را هک میکرد، نه فقط یک بازی انفجار.
چرا گاهی ضریب چند بار پیاپی روی عدد پایین متوقف میشود؟
این پدیده واریانس آماری است. در یک توزیع کاملاً تصادفی، توالی نتایج مشابه کاملاً طبیعی است و نیازی به فرض تقلب ندارد.
چطور میتوانم مطمئن شوم سایت انفجار منصفانه است؟
با بررسی Server Seed و Client Seed پس از پایان راند و مقایسه خروجی SHA-256 با ضریب نمایشدادهشده. اگر همخوانی وجود داشته باشد، بازی منصفانه بوده است.
آیا رباتهای پیشبینی ضریب واقعی هستند؟
خیر. هیچ رباتی نمیتواند خروجی SHA-256 با ورودیهای ناشناخته را در چند ثانیه پیشبینی کند. این رباتها یا کلاهبرداری هستند یا فقط تاریخچه گذشته را تحلیل میکنند.
بهترین راه مدیریت سرمایه در بازی انفجار چیست؟
استفاده از استراتژیهای ملایم مثل فیبوناچی، تعیین سقف باخت روزانه، برداشت سود در ضریبهای منطقی (مثلاً ۲ تا ۳) و پرهیز از تعقیب باخت با شرطهای سنگین.
اگر به دنبال تجربه بازی انفجار در محیطی امن، شفاف و با لینکهای بدون فیلتر هستید، میتوانید از طریق بنرهای معرفیشده در هدر و سایدبار بوم بازی به معتبرترین سایتهای بررسیشده دسترسی پیدا کنید. تیم بوم بازی روزانه اصالت ضریبها و سرعت پرداخت جوایز پلتفرمهای معرفیشده را ارزیابی میکند تا شما با اطمینان خاطر بازی کنید.