

کد هش بازی انفجار چیست؟ آموزشی که هیچکس تا حالا کامل به شما نگفته!
احتمالاً بارها قبل از شروع یک راند در بازی انفجار، چشمتان به یک رشته عجیب و طولانی از حروف و اعداد افتاده که هیچ ربطی به بازی ندارد. همان رشتهای که اغلب بازیکنان رد میشوند و اصلاً نگاهش نمیکنند. اما همین رشته، مهمترین سند اثبات صداقت کل بازی است.
در بوم بازی قرار است این موضوع را از زاویهای باز کنیم که کمتر جایی به آن پرداخته شده؛ نه با زبان پیچیده دانشگاهی و نه با سادهسازیهای ناقصی که فقط سطح ماجرا را نشان میدهند. تا انتهای این مقاله دقیقاً میدانید کد هش بازی انفجار چیست، چطور ساخته میشود و از همه مهمتر، چطور خودتان میتوانید صحت آن را بدون اعتماد کورکورانه به هیچ سایتی تایید کنید.
کد هش بازی انفجار دقیقاً چیست؟
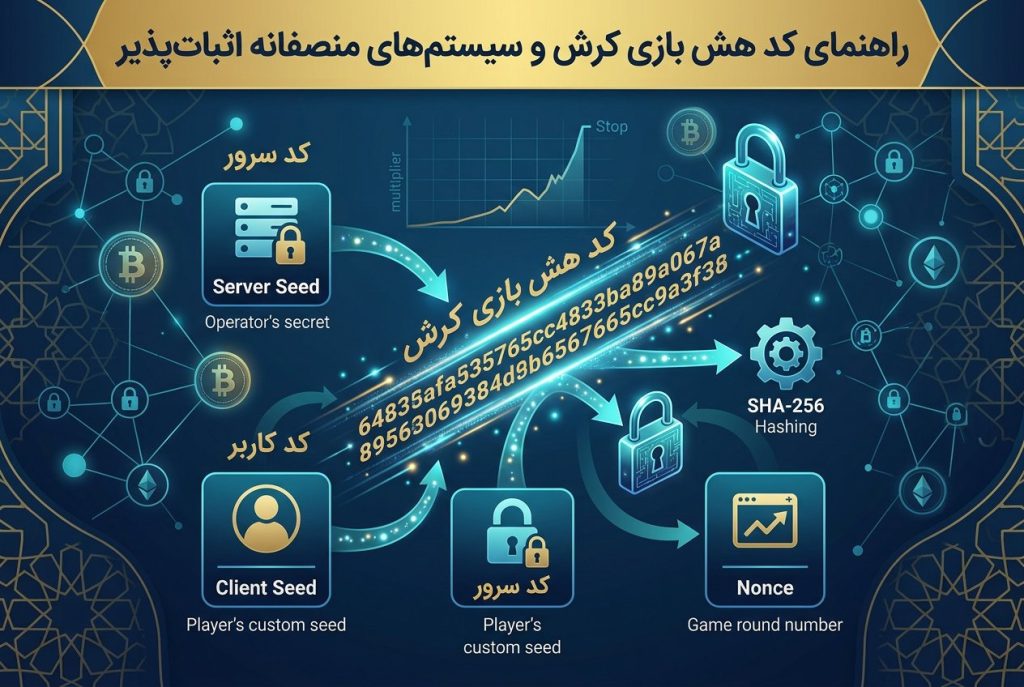
کد هش یک امضای دیجیتالی یکطرفه است؛ یعنی رشتهای که از یک ورودی مشخص ساخته میشود اما نمیتوان از روی خودِ آن، ورودی اصلی را بازسازی کرد. این خروجی معمولاً از الگوریتم HMAC-SHA256 بیرون میآید و ترکیبی است از داده مخفی سرور، ورودی بازیکن و شماره راند.
نکتهای که خیلی از توضیحات سادهسازیشده از قلم میاندازند این است که این کد صرفاً یک عدد تزئینی نیست. این کد، تعهدی است که سرور قبل از دیدن شرط شما میبندد و بعداً نمیتواند از زیرش شانه خالی کند.
یک مثال ساده قبل از هر تعریف فنی
فرض کنید یک دوست از شما میخواهد عددی بین یک تا صد را حدس بزنید، اما میترسد بعد از شنیدن حدس شما، عدد را عوض کند تا شما بازنده شوید. برای رفع این نگرانی، او عدد را روی کاغذ مینویسد، آن را در پاکتی مهرومومشده میگذارد و پاکت را جلوی چشم شما روی میز میگذارد.
شما حدستان را میزنید، بعد پاکت باز میشود. حالا مطمئن هستید عدد از قبل تعیین شده بوده و کسی چیزی را دستکاری نکرده. کد هش دقیقاً همین «پاکت مهرومومشده» است؛ فقط به جای کاغذ و مهر، از ریاضیات رمزنگاری استفاده میشود.
چرا اصلاً کازینوها این عدد را منتشر میکنند؟
پلتفرمهای شرطبندی جدی میدانند که بزرگترین دشمنشان بیاعتمادی است. اگر بازیکنی حس کند نتیجه بازی بهصورت لحظهای و بر اساس مبلغ شرطش تغییر میکند، دیگر هرگز برنمیگردد.
به همین دلیل، سیستم Provably Fair (شفافیت قابل اثبات) طراحی شده تا این ادعا را از حالت «حرف» خارج کند و به یک واقعیت قابل بررسی توسط خود بازیکن تبدیل شود. انتشار کد هش، اولین و مهمترین گام این فرآیند است.
پشت پرده الگوریتم؛ همان چیزی که کمتر جایی توضیح داده شده
حالا که تعریف کلی دستتان آمد، وقت آن است که کمی عمیقتر برویم. بیشتر مقالات همینجا متوقف میشوند، اما ما میخواهیم دقیقاً نشانتان دهیم این عدد از کجا میآید و چطور به ضریب سوختن (Crash Point) تبدیل میشود.
سه بازیگر اصلی ماجرا: Server Seed، Client Seed و Nonce
هر راند بازی انفجار، حاصل ترکیب سه عنصر است. اولی Server Seed است؛ یک رشته تصادفی ۶۴ کاراکتری که فقط سرور آن را میداند و تا پایان راند فاش نمیشود.
دومی Client Seed است؛ ورودیای که یا خود بازیکن آن را تعیین میکند یا بهصورت پیشفرض تولید میشود. سومی هم Nonce است، یعنی شمارهای که با هر راند یک واحد جلو میرود.
نکتهای که خیلی از بازیکنان نمیدانند این است که تغییر دادن Client Seed توسط خودشان، دقیقاً همان چیزی است که از دستکاری هدفمند سرور روی نتیجه یک بازیکن خاص جلوگیری میکند. اگر یک سایت اجازه تغییر این مقدار را به شما ندهد، همینجا باید مشکوک شوید.
چرا HMAC-SHA256 و نه یک هش ساده؟
خیلیها فکر میکنند همین که یک الگوریتم اسمش SHA-256 باشد کافی است، اما تفاوت مهمی بین یک هش ساده و HMAC وجود دارد. در حالت ساده، اگر کسی الگوی ورودی را حدس بزند، میتواند خروجی را پیشبینی کند.
اما HMAC یک کلید مخفی (همان Server Seed) را وارد معادله میکند و باعث میشود حتی با دانستن Client Seed و Nonce، امکان پیشبینی خروجی بدون داشتن Server Seed اصلی صفر باشد. این همان لایه امنیتی اضافهای است که پلتفرمهای حرفهای مثل Stake یا BC.Game از آن استفاده میکنند.
فرمولی که ضریب سوختن را میسازد
بعد از تولید خروجی HMAC، این رشته باید به یک عدد قابل فهم برای بازی، یعنی ضریب سوختن، تبدیل شود. رایجترین روش این است که هشت کاراکتر اول خروجی هگزادسیمال به عدد اعشاری تبدیل میشود.
سپس با یک فرمول ریاضی که حاشیه سود کازینو (معمولاً حدود یک درصد) را هم لحاظ میکند، این عدد به ضریب نهایی تبدیل میشود. جالب اینجاست که این فرمول در پلتفرمهای معتبر کاملاً عمومی و قابل بازتولید است؛ یعنی هیچ رازی در آن پنهان نشده.
| مرحله | ورودی | خروجی |
|---|---|---|
| تولید Server Seed | عدد تصادفی ۲۵۶ بیتی | رشته هگزادسیمال ۶۴ کاراکتری |
| محاسبه HMAC | Server Seed + Client Seed + Nonce | رشته هش ۶۴ کاراکتری |
| استخراج عدد | هشت کاراکتر اول خروجی | عدد صحیح ۳۲ بیتی |
| محاسبه ضریب | عدد صحیح + فرمول حاشیه سود | ضریب سوختن نهایی |
تفاوت SHA-256 با MD5؛ چیزی که خیلی از سایتهای ایرانی دوست ندارند بگویند
یکی از نکاتی که در بررسی صدها سایت داخلی و خارجی بهوضوح دیده میشود، این است که کیفیت الگوریتم هش، مستقیماً روی اعتبار کل سیستم اثر میگذارد. اینجا باید کمی دقیقتر باشید.
چرا MD5 دیگر یک انتخاب امن نیست
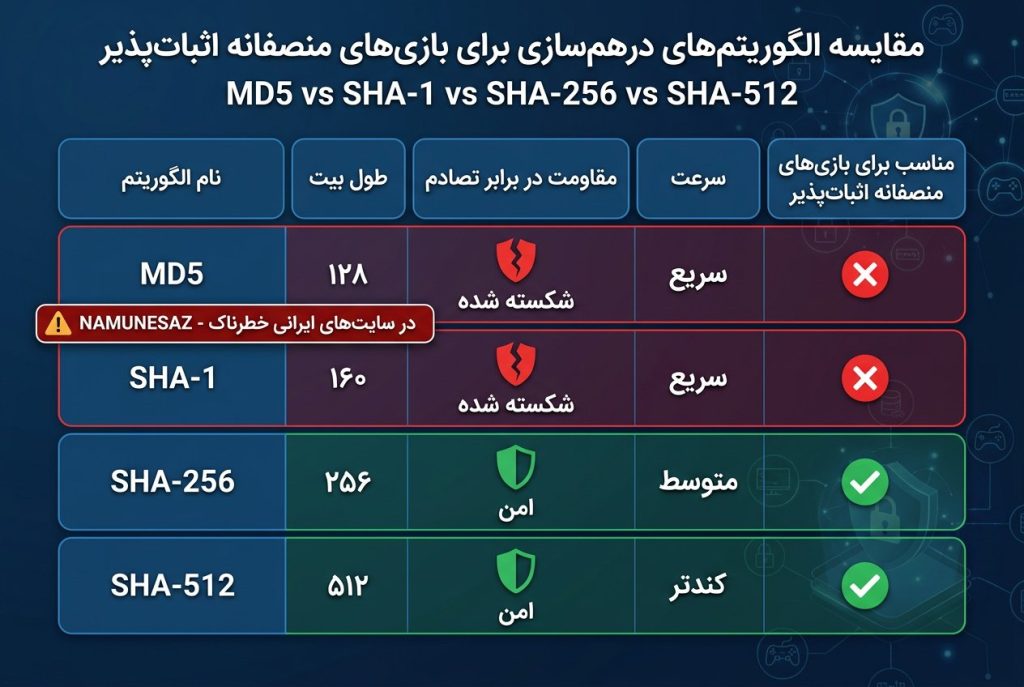
الگوریتم MD5 سالها پیش بهعنوان استاندارد صنعتی شناخته میشد، اما امروز عملاً شکستهشده محسوب میشود. محققان امنیتی توانستهاند تصادمهایی (Collision) برای آن پیدا کنند؛ یعنی دو ورودی متفاوت که خروجی هش یکسانی تولید میکنند.
در دنیای بازی انفجار، این ضعف میتواند بهمعنای امکان دستکاری پنهانی نتایج باشد بدون آنکه بازیکن بتواند تشخیص دهد. به همین دلیل، هیچ پلتفرم بینالمللی معتبری امروز از MD5 برای تولید کد هش استفاده نمیکند.
چطور از روی الگوریتم استفادهشده، اعتبار یک سایت را حدس بزنیم
سادهترین راه این است که به صفحه شفافیت یا Fairness سایت مراجعه کنید و ببینید کدام الگوریتم را اعلام کردهاند. اگر نامی از SHA-256 یا HMAC-SHA256 برده نشده و فقط یک عبارت مبهم مثل «سیستم رمزنگاری اختصاصی» دیدید، این یک پرچم قرمز جدی است.
| ویژگی | MD5 | SHA-256 |
|---|---|---|
| طول خروجی | ۱۲۸ بیت | ۲۵۶ بیت |
| وضعیت امنیتی | شکستهشده | بدون تصادم شناختهشده |
| کاربرد در پلتفرمهای معتبر | عملاً منسوخ | استاندارد صنعتی |
مرحله به مرحله؛ از تولید هش تا فاشسازی نهایی
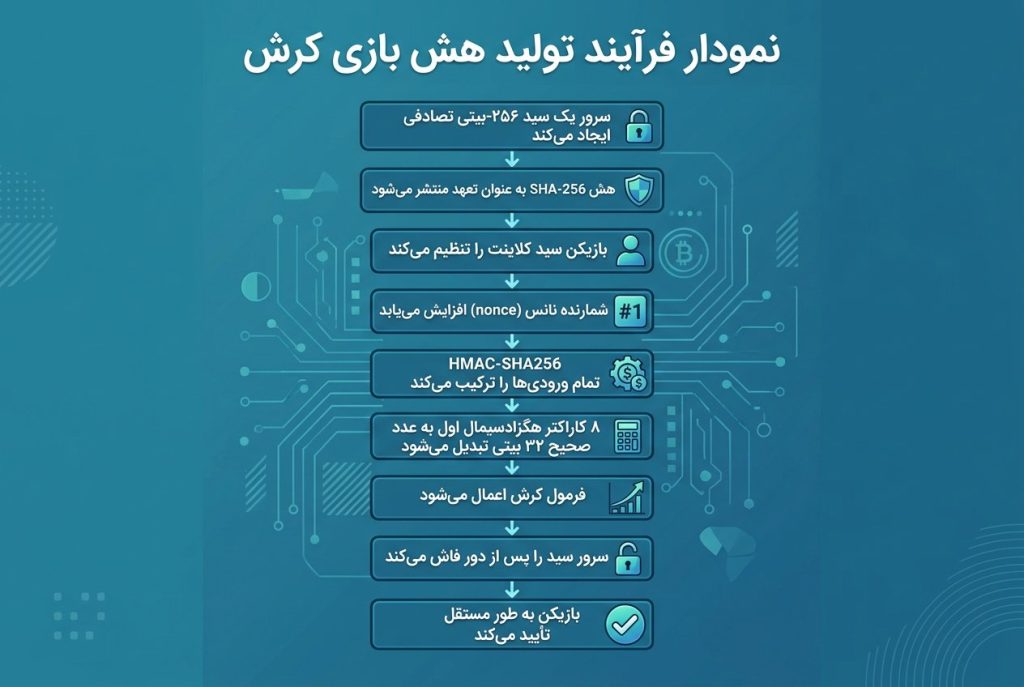
حالا بیایید کل چرخه یک راند را از ابتدا تا انتها با هم مرور کنیم. این بخش را با دقت بخوانید چون خیلی از بازیکنان دقیقاً همینجا گیج میشوند و اهمیت زمانبندی هر مرحله را دستکم میگیرند.
قبل از راند چه اتفاقی میافتد؟
سرور ابتدا یک Server Seed تصادفی میسازد که آن را کاملاً مخفی نگه میدارد. سپس هش این مقدار (نه خود مقدار) را محاسبه کرده و همان رشتهای که در ابتدای مقاله به آن اشاره کردیم، پیش از شروع راند در اختیار شما قرار میگیرد.
این همان مرحله Commitment یا التزام پیشین است. سرور در این لحظه عملاً قفل شده و دیگر نمیتواند Server Seed اصلی را طوری تغییر دهد که نتیجه راند به نفعش تمام شود.
بعد از راند چه چیزی فاش میشود؟
پس از پایان راند، Server Seed اصلی که تا این لحظه مخفی بود، بهطور کامل نمایش داده میشود. اینجاست که شما میتوانید خودتان هش این مقدار را دوباره محاسبه کنید و با هشی که قبل از راند دیده بودید مقایسه کنید.
اگر این دو مقدار دقیقاً یکسان بودند، یعنی سرور به تعهدش پایبند مانده و هیچ دستکاریای در کار نبوده. همین سادگی، زیبایی اصلی سیستم Provably Fair است.
نموداری که کل ماجرا را در یک نگاه نشان میدهد
میتوانید کل فرآیند را مثل یک خط زمانی سهمرحلهای تصور کنید. مرحله اول تولید و قفل کردن؛ مرحله دوم بازی کردن شما بدون اطلاع از مقدار واقعی؛ و مرحله سوم فاشسازی و تایید نهایی.
هر بار که یکی از این سه مرحله را در سایتی ندیدید یا نتوانستید انجامش دهید، باید در اعتبار آن پلتفرم شک کنید. شفافیت واقعی همیشه هر سه مرحله را بهوضوح در اختیار بازیکن میگذارد.
Provably Fair یعنی چه؛ و مهمتر، یعنی چه چیزهایی نه
اینجا میخواهیم یک سوءتفاهم بزرگ را از ریشه حل کنیم. خیلی از بازیکنان فکر میکنند اگر یک سایت Provably Fair باشد، یعنی شانس برد و باخت آنها منصفانه و برابر است. این تصور اشتباه است.
چیزهایی که این سیستم واقعاً ثابت میکند
Provably Fair فقط و فقط یک چیز خاص را ثابت میکند: اینکه نتیجه یک راند مشخص، پیش از دیدن شرط شما تعیین شده و بعد از آن دستکاری نشده است. همین و بس.
این سیستم به شما اجازه میدهد صداقت لحظهبهلحظه بازی را بدون نیاز به اعتماد کورکورانه بررسی کنید. این خودش قدم بسیار بزرگی نسبت به سیستمهای سنتی مبتنی بر گواهینامههای آزمایشگاهی است.
سوءتفاهم رایج: Provably Fair تضمین برد نیست!
این سیستم هیچ تضمینی درباره حاشیه سود بلندمدت کازینو، نرخ بازگشت به بازیکن (RTP) یا حتی امنیت برداشت وجه شما نمیدهد. یک بازی میتواند کاملاً Provably Fair باشد اما همچنان حاشیه سود بالایی داشته باشد که در طول زمان به ضرر شما تمام شود.
بهعبارت دیگر، این کد هش تضمین میکند که تقلب لحظهای اتفاق نیفتاده، نه اینکه بازی بهطور کلی به نفع شماست. این تفکیک، شاید مهمترین نکتهای باشد که باید از این مقاله در ذهن نگه دارید.
چطور خودمان کد هش را تایید کنیم؟
حرف زدن درباره تئوری خوب است، اما ارزش واقعی این دانش زمانی مشخص میشود که بتوانید عملاً از آن استفاده کنید. خبر خوب این است که تایید کردن یک راند، آنقدرها هم که به نظر میرسد پیچیده نیست.
ابزارهای آنلاین رایگان برای وریفای کردن
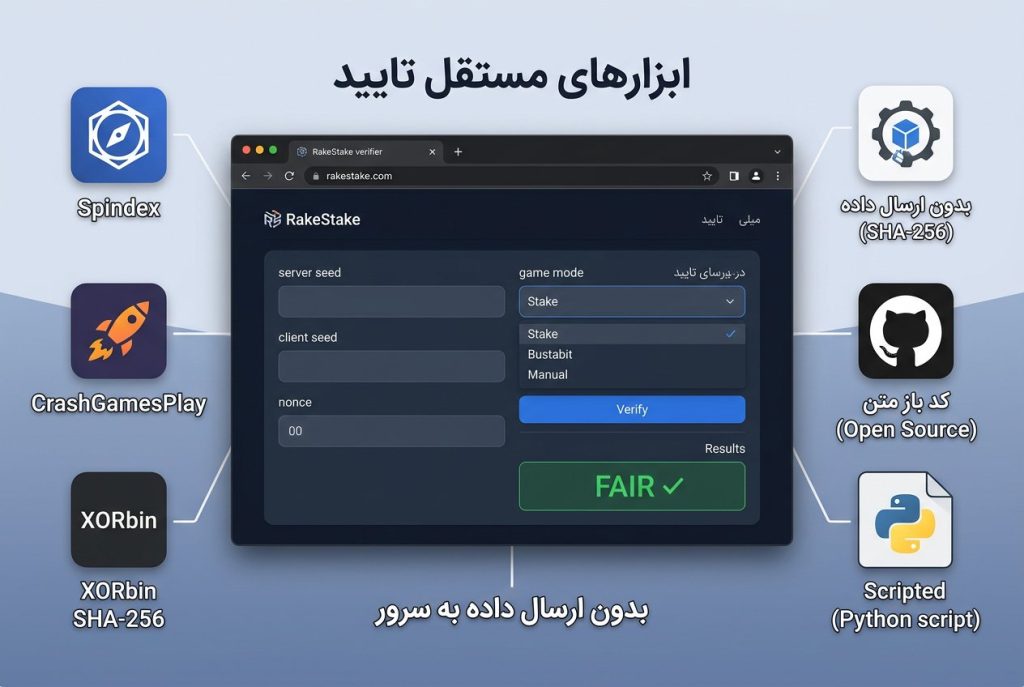
چند ابزار متنباز و مستقل وجود دارند که کارشان دقیقاً همین است؛ Server Seed، Client Seed و Nonce را میگیرند، محاسبات را در همان مرورگر شما (بدون ارسال داده به هیچ سروری) انجام میدهند و نتیجه را با ضریب نمایشدادهشده مقایسه میکنند.
نکته کلیدی اینجاست که همیشه از یک ابزار مستقل استفاده کنید، نه ابزار تایید خودِ همان سایتی که میخواهید بررسی کنید. این دقیقاً مثل این است که از خود متهم بخواهید قاضی پرونده خودش باشد.
یک اسکریپت ساده برای کاربران فنیتر
اگر با برنامهنویسی آشنایی حداقلی دارید، میتوانید با چند خط کد در پایتون یا جاوااسکریپت، خودتان مقدار HMAC-SHA256 را محاسبه کنید. کافی است کتابخانه رمزنگاری استاندارد زبان مورد نظرتان را وارد کرده و سه ورودی اصلی را در تابع HMAC قرار دهید.
خروجی را با ضریب نمایشدادهشده در صفحه بازی مقایسه کنید. اگر یکبار این کار را با دقت انجام دهید، دیگر هیچوقت نیاز به اعتماد کورکورانه به حرف کسی نخواهید داشت.
چکلیست دو دقیقهای قبل از هر شرطبندی
پیش از اینکه وارد هر راند جدید شوید، چند مورد ساده را چک کنید تا خیالتان کاملاً راحت باشد:
مطمئن شوید Server Seed Hash قبل از شروع راند در دسترس شماست، Client Seed را خودتان تعیین کرده باشید نه پیشفرض سیستم، و امکان دسترسی به تاریخچه Seedهای فاششده راندهای قبلی برایتان فراهم باشد.
چرا هیچ رباتی نمیتواند کد هش را پیشبینی کند؟
این بخش شاید یکی از پرکاربردترین قسمتهای این مقاله برای شما باشد، چون احتمالاً بارها با تبلیغاتی درباره «ربات پیشبینی انفجار» یا «الگوریتم شکستن هش» روبهرو شدهاید.
منطق ریاضی پشت غیرقابلشکست بودن SHA-256
الگوریتم SHA-256 همان فناوری پایهای است که کل شبکه بیتکوین روی آن ساخته شده. اگر واقعاً کسی میتوانست این الگوریتم را پیشبینی یا معکوس کند، اولین کاری که انجام میداد شکستن بیتکوین بود، نه فروختن یک ربات چند صد هزار تومانی برای بازی انفجار.
تعداد حالتهای ممکن خروجی این الگوریتم آنقدر بزرگ است که حتی با قدرتمندترین ابرکامپیوترهای موجود در دنیا هم، امکان محاسبه معکوس آن در بازه زمانی معنادار وجود ندارد.
پس چرا هنوز هم «ربات پیشبینی انفجار» فروخته میشود؟
پاسخ ساده است: کلاهبرداری. این ابزارها معمولاً یا اصلاً کار نمیکنند و صرفاً یک عدد تصادفی نمایش میدهند، یا با نصب آنها روی دستگاه شما، اطلاعات حساب کاربری یا کیف پول دیجیتال شما را میدزدند.
هر ادعایی که بگوید میتواند نتیجه یک بازی رمزنگاریشده با HMAC-SHA256 را از قبل حدس بزند، از نظر ریاضی محال است. اگر با چنین چیزی برخورد کردید، بدانید که با یک کلاهبرداری واضح روبهرو هستید.
نشانههایی که میگویند یک سایت در کد هش صادق نیست
حالا که با مکانیزم اصلی آشنا شدید، وقت آن رسیده چند نشانه هشداردهنده را با هم مرور کنیم. این نشانهها را میتوانید در عرض چند دقیقه در هر سایتی بررسی کنید.
Client Seed قفلشده؛ یک پرچم قرمز جدی
اگر در تنظیمات حساب کاربریتان هیچ گزینهای برای تغییر Client Seed پیدا نکردید، یا این مقدار ثابت و از پیش تعیینشده بود، احتیاط کنید. این محدودیت میتواند بهمعنای این باشد که سرور امکان اثرگذاری بیشتری روی نتایج شما دارد.
عدم انتشار فرمول تبدیل هش به ضریب
صرف انتشار یک کد هش کافی نیست. سایت معتبر باید فرمول دقیقی که این کد را به ضریب سوختن تبدیل میکند نیز منتشر کرده باشد. بدون این فرمول، حتی اگر Seedها را هم داشته باشید، امکان تایید مستقل عملاً از بین میرود.
مقایسه عملکرد کد هش در چند پلتفرم شناختهشده
در دنیای شرطبندی آنلاین، دو رویکرد اصلی برای پیادهسازی کد هش رایج است که تفاوتهای عملی جالبی با هم دارند.
مدل Seed-per-Round در برابر مدل Hash Chain
در مدل اول که رایجترین حالت است، برای هر راند بهطور جداگانه یک Server Seed جدید تولید میشود. در مدل دوم که با نام زنجیره هش شناخته میشود، از پیش یک زنجیره دهمیلیونی از هشها ساخته شده و هر راند فقط یک حلقه از این زنجیره را نمایش میدهد.
مزیت مدل زنجیرهای این است که از همان ابتدا اثبات میکند تمام نتایج آینده از قبل تعیین شدهاند، اما پیچیدگی تایید آن برای بازیکن عادی کمی بیشتر است.
| ویژگی | مدل Seed-per-Round | مدل Hash Chain |
|---|---|---|
| سادگی تایید | ساده و سریع | نسبتاً پیچیدهتر |
| نمونه پلتفرم | Stake، BC.Game، Roobet | Bustabit کلاسیک، CSGORoll |
| محدودیت زنجیره | ندارد | پس از اتمام نیاز به زنجیره جدید |
جدول مقایسه سریع برای تصمیمگیری راحتتر
اگر بخواهید سریع تصمیم بگیرید، پلتفرمهایی که فاشسازی Seed را بلافاصله پس از پایان راند انجام میدهند، معمولاً تجربه کاربری راحتتری برای تایید فوری فراهم میکنند نسبت به آنهایی که فاشسازی را تا پایان یک جلسه طولانی به تاخیر میاندازند.
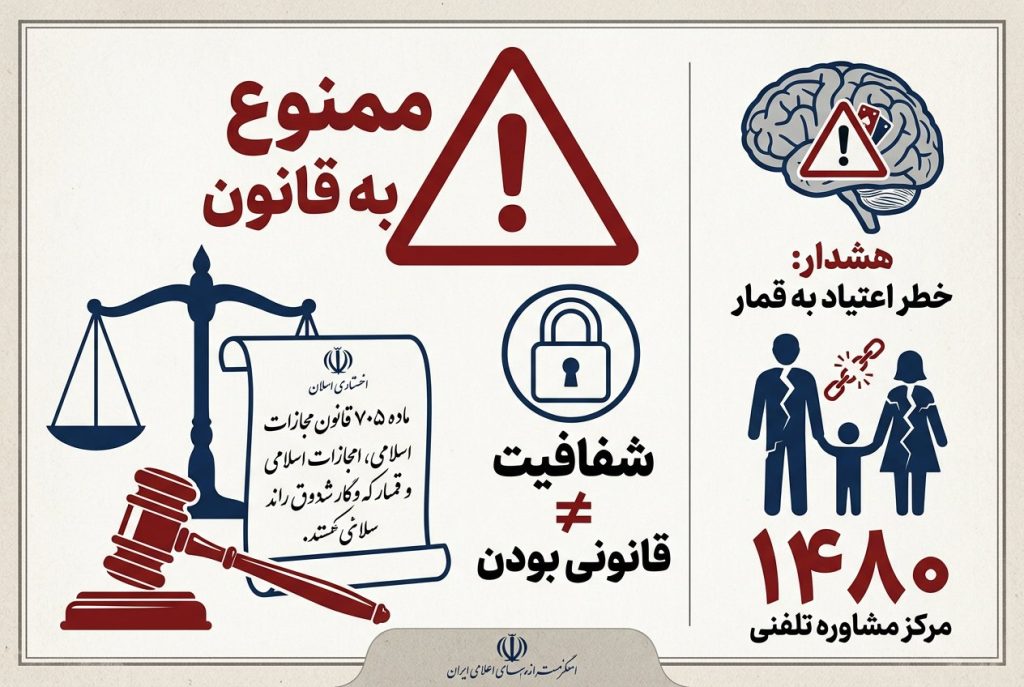
نکتهای که معمولاً فراموش میشود: جنبه قانونی ماجرا در ایران
هرچقدر هم که بحث فنی کد هش جذاب باشد، نمیتوانیم چشممان را روی واقعیت حقوقی این موضوع در ایران ببندیم. این بخش را با دقت و صداقت کامل برایتان توضیح میدهیم.
وضعیت حقوقی شرطبندی آنلاین طبق قانون
بر اساس ماده هفتصد و پنج قانون مجازات اسلامی، قمار با هر وسیلهای جرم محسوب میشود و مجازات آن میتواند شامل حبس و شلاق باشد. این قانون شامل شرطبندی آنلاین و بازیهای کازینویی مانند انفجار نیز میشود.
در سالهای اخیر، رویکرد قضایی نسبت به اپراتورهای شبکهای و گسترده شرطبندی حتی سختگیرانهتر هم شده و در برخی پروندهها اتهاماتی نظیر فساد اقتصادی مطرح شده است.
چرا شفافیت کد هش، جایگزین مجوز قانونی نیست
حتی اگر یک پلتفرم از نظر فنی کاملاً به سیستم Provably Fair پایبند باشد، این موضوع هیچ ارتباطی به قانونی بودن فعالیت آن در چارچوب قوانین ایران ندارد. شفافیت الگوریتمی یک مفهوم فنی است، مجوز قانونی یک مفهوم کاملاً جداگانه و حقوقی.
به همین دلیل همیشه توصیه میشود آگاهانه و با درک کامل ریسکهای قانونی موجود، تصمیم بگیرید و هرگز فعالیت در این حوزه را بدون شناخت این ریسکها انجام ندهید.
جمعبندی؛ آنچه باید از این مقاله در ذهن بماند
کد هش بازی انفجار، ابزاری رمزنگاریشده برای اثبات صداقت لحظهای هر راند است؛ نه بیشتر و نه کمتر. این ابزار به شما اجازه میدهد بدون اعتماد کورکورانه، خودتان صحت هر نتیجه را بررسی کنید.
پیش از هرگونه فعالیت در چنین پلتفرمهایی، توجه به چند نکته کلیدی ضروری است: پایبندی سایت به الگوریتم HMAC-SHA256 بهجای گزینههای ضعیفتر مثل MD5، امکان تغییر Client Seed توسط خود شما، انتشار عمومی و شفاف فرمول تبدیل هش به ضریب، و در نهایت آگاهی کامل شما نسبت به چارچوب قانونی این فعالیت در ایران.
سوالات متداول
آیا کد هش بازی انفجار قابل هک شدن است؟
از نظر ریاضی و با فناوری فعلی، خیر. الگوریتم HMAC-SHA256 همان فناوریای است که امنیت بیتکوین بر پایه آن استوار است و تاکنون هیچ روش عملی برای شکستن آن کشف نشده است.
چرا سایتها Server Seed را همان لحظه اول فاش نمیکنند؟
اگر Server Seed اصلی از ابتدا مشخص باشد، دیگر هیچ عنصر تعهدی در کار نخواهد بود و هر بازیکنی میتواند نتیجه راند را از قبل محاسبه کند. فاشسازی باید حتماً بعد از پایان راند اتفاق بیفتد تا اعتبار سیستم حفظ شود.
آیا حالت دمو هم بر اساس همین سیستم رمزنگاری کار میکند؟
لزوماً خیر. بسیاری از پلتفرمها در حالت دموی رایگان، از تولیدکننده اعداد تصادفی سادهتری استفاده میکنند که ارتباطی به سیستم Provably Fair ندارد. برای تایید واقعی، همیشه باید نتایج حالت واقعی (Real Mode) را بررسی کنید.
اگر تایید کد هش موفقیتآمیز بود، یعنی حتماً برنده میشوم؟
خیر، این دو موضوع کاملاً جدا از هم هستند. تایید موفق کد هش فقط نشان میدهد نتیجه راند دستکاری نشده، اما هیچ تضمینی درباره شانس برد شما در بلندمدت یا حاشیه سود کازینو نمیدهد.
چطور بفهمم سایتی که در آن بازی میکنم واقعاً به سیستم شفافیت پایبند است؟
به بخش Fairness یا Provably Fair در تنظیمات حساب کاربری مراجعه کنید. اگر امکان مشاهده Seedها، تغییر Client Seed و فرمول محاسبه ضریب وجود داشت و با ابزار مستقل نتیجه تایید شد، میتوانید به شفافیت آن پلتفرم اطمینان بیشتری داشته باشید.
سرمایهای که وارد هر پلتفرم شرطبندی میکنید، ارزش محافظت کامل را دارد. بسیاری از کلاهبرداریهای رایج در این فضا نه از ضعف الگوریتم هش، بلکه از انتخاب یک درگاه نامعتبر یا فیلترشده با ادعاهای دروغین سرچشمه میگیرند. برای دسترسی امن به لینکهای بدون فیلتر معتبرترین سایتهای شرطبندی که سیستم Provably Fair آنها بهطور کامل و شفاف قابل بررسی است، همین حالا به بوم بازی مراجعه کنید تا با خیالی آسودهتر تصمیم بگیرید.